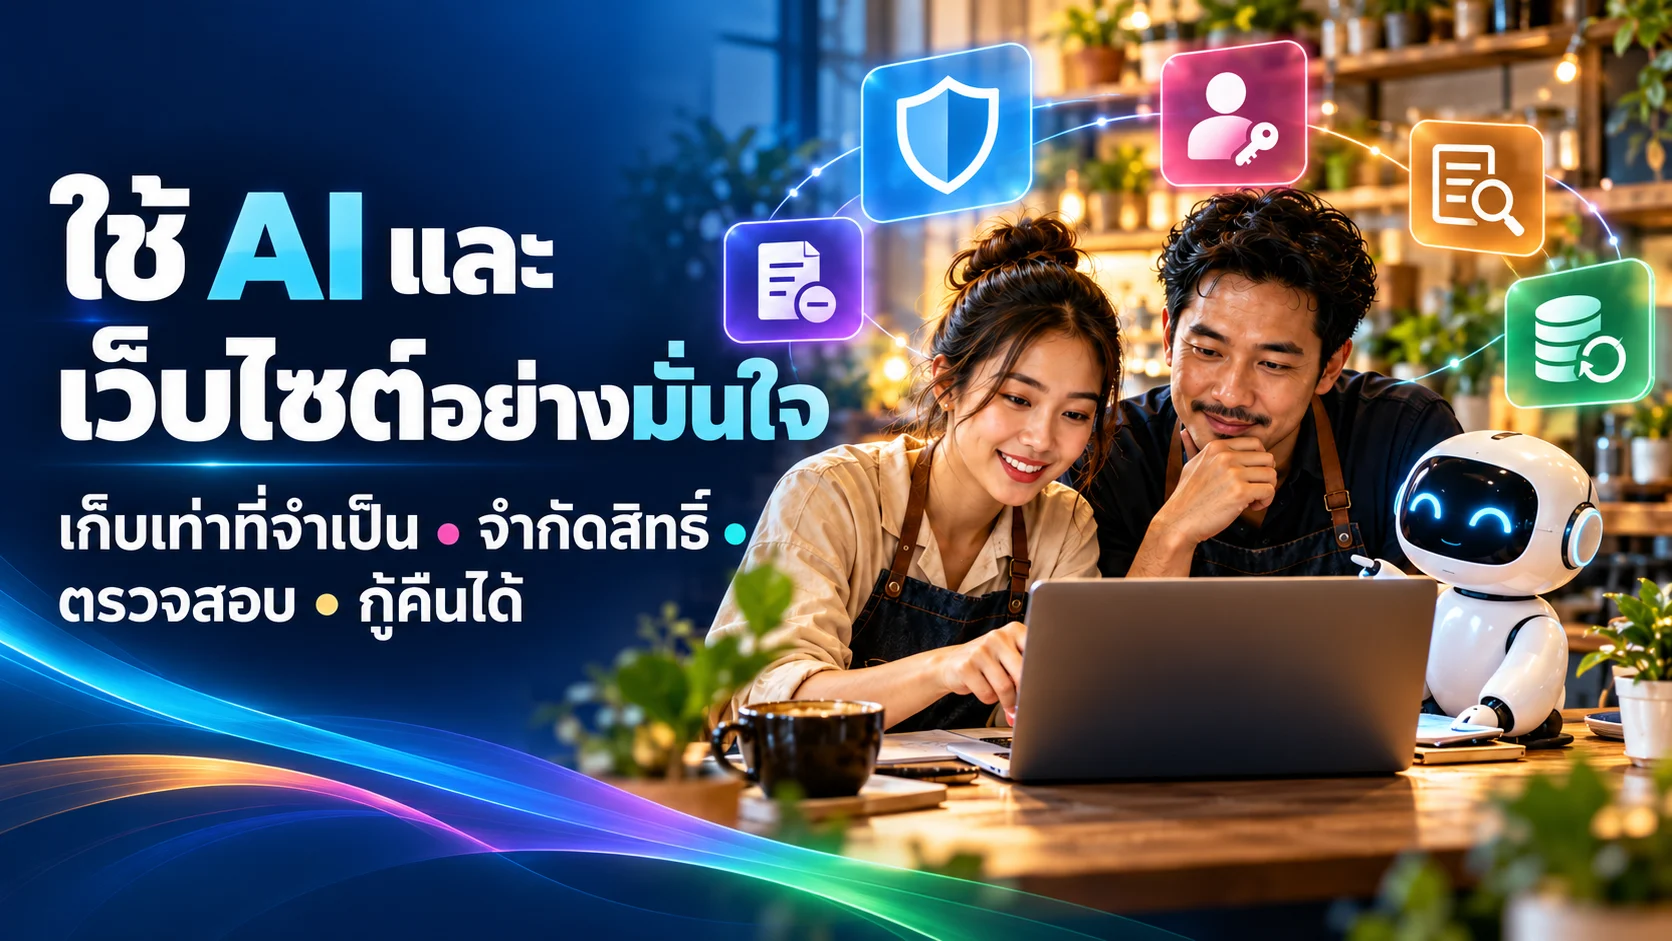
ธุรกิจออนไลน์เติบโตได้เมื่อคน ลูกค้า และข้อมูลได้รับการดูแล ความปลอดภัยไม่ใช่แค่มี HTTPS หรือเปิดเว็บได้ แต่ต้องลดโอกาสข้อมูลรั่ว ป้องกันการแก้ไขโดยไม่ได้รับอนุญาต และกู้การทำงานกลับมาได้เมื่อเกิดเหตุ
เทคโนโลยีช่วยให้งานเร็วขึ้น แต่ความรับผิดชอบต่อข้อมูลและการตัดสินใจยังต้องมีเจ้าของ
1. รักษาบัญชีสำคัญด้วยรหัสผ่านและ MFA
เริ่มจากอีเมลหลัก บัญชีเจ้าของเว็บไซต์ และบัญชีธุรกิจ ใช้รหัสผ่านยาวและไม่ซ้ำกัน เก็บผ่านเครื่องมือจัดการรหัสผ่าน เปิดการยืนยันตัวตนหลายปัจจัย (MFA) และเก็บรหัสกู้คืนไว้ในที่ปลอดภัย ไม่แบ่งปัน OTP และไม่กดอนุมัติคำขอเข้าสู่ระบบที่ตนไม่ได้เริ่ม ให้แต่ละคนมีบัญชีของตนแทนการใช้บัญชีผู้ดูแลร่วมกัน
อ่านประกอบ: CISA — Secure Our World: 4 Easy Ways to Stay Safe Online ↗
2. ชะลอก่อนคลิก และยืนยันก่อนโอนหรือให้สิทธิ์
ข้อความด่วนจากลูกค้า ผู้ให้บริการ หรือหัวหน้า อาจเป็นการปลอมตัว ตรวจชื่อโดเมนและผู้ส่งก่อนเปิดไฟล์หรือกรอกรหัสผ่าน ถ้ามีการเปลี่ยนเลขบัญชี ขอข้อมูลส่วนตัว หรือขอสิทธิ์ผู้ดูแล ให้ติดต่อกลับผ่านช่องทางเดิมที่รู้จัก ไม่ใช่เบอร์หรือลิงก์ในข้อความต้องสงสัย การเร่งให้ทำทันทีไม่ใช่หลักฐานว่าคำขอนั้นถูกต้อง
อ่านประกอบ: CISA — Secure Our World: 4 Easy Ways to Stay Safe Online ↗
3. อัปเดตระบบและรู้ว่าใครรับผิดชอบ
จัดทำรายการเว็บไซต์ อุปกรณ์ โปรแกรม และส่วนเสริมที่ธุรกิจใช้ ระบุเจ้าของงานและรอบตรวจอัปเดต เปิดอัปเดตอัตโนมัติเมื่อเหมาะสม เลิกใช้ซอฟต์แวร์ที่หมดการสนับสนุน และนำส่วนเสริมที่ไม่จำเป็นออก ก่อนเปลี่ยนระบบสำคัญควรสำรองข้อมูลและทดสอบในพื้นที่แยก เพื่อลดความเสี่ยงที่การแก้ช่องโหว่จะกระทบงานจริง
อ่านประกอบ: CISA — Secure Our World: 4 Easy Ways to Stay Safe Online ↗
4. เก็บเท่าที่จำเป็น และให้สิทธิ์เท่าที่ใช้
แนวทางของพี่อ๊อดสำหรับทุกการสมัครคือ เริ่มจากคุณสมบัติหรือวัตถุประสงค์ของงาน แล้วขอเฉพาะข้อมูลที่เกี่ยวข้องจริง ไม่เก็บมากเพียงเพราะมีช่องให้กรอก เช่น ระยะแรกใช้ชื่อ ช่องทางติดต่อที่เลือกหนึ่งช่องทาง และผลงานที่เกี่ยวข้อง ไม่บังคับเปิด Facebook ส่วนตัว และเปิดทางเลือกส่ง Portfolio ได้ แยกข้อมูลสมัครออกจากหน้าเผยแพร่ จำกัดผู้เข้าถึง กำหนดระยะเก็บและวิธีลบ พร้อมแจ้งวัตถุประสงค์และพิจารณาฐานกฎหมายที่เหมาะสม ความยินยอมไม่ใช่คำตอบสำหรับทุกกรณี และโปรไฟล์สาธารณะไม่ได้ทำให้ใช้ข้อมูลได้โดยไร้ขอบเขต
อ่านประกอบ: กระทรวงดิจิทัลฯ — พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (มาตรา 22–24 และ 37) ↗
5. ดูแลหลังบ้าน ไฟล์อัปโหลด และความลับของระบบ
หน้าเว็บที่เปิดได้ยังไม่พิสูจน์ว่าหลังบ้านปลอดภัย ให้ผู้รับผิดชอบทดสอบสิทธิ์ด้วยบัญชีทดสอบในสภาพแวดล้อมที่ได้รับอนุญาต ทั้งคนไม่เข้าสู่ระบบ สมาชิกทั่วไป และผู้ดูแล ตรวจชนิด ขนาด และสิทธิ์เข้าถึงไฟล์อัปโหลด อย่าใส่ API Key รหัสผ่าน หรือข้อมูลรับรองไว้ในโค้ดหน้าบ้าน เอกสารสาธารณะ หรือภาพหน้าจอ ใช้ที่เก็บความลับของระบบ บันทึกการเปลี่ยนแปลงสำคัญโดยไม่เก็บความลับใน log และเพิกถอนสิทธิ์เมื่อหมดหน้าที่
อ่านประกอบ: OWASP — File Upload Cheat Sheet ↗
6. ใช้ AI เป็นผู้ช่วย ไม่ใช่ผู้อนุมัติทุกเรื่อง
ส่งให้ AI เฉพาะข้อมูลที่จำเป็นและได้รับอนุญาต ตรวจเงื่อนไขการจัดเก็บและใช้ข้อมูลของบริการ เอกสารหรือเว็บไซต์ที่ AI อ่านอาจมีคำสั่งแฝง (prompt injection) ให้ส่งข้อมูลออกหรือทำสิ่งที่ไม่เกี่ยวกับงาน จึงต้องแยกเนื้อหาที่อ่านออกจากคำสั่งที่ได้รับอนุญาต จำกัดเครื่องมือและสิทธิ์ของ AI และให้คนตรวจอนุมัติก่อนเผยแพร่ข้อมูล เปลี่ยนระบบ ส่งข้อมูลส่วนบุคคล หรือทำรายการสำคัญ โดยไม่ถือว่าการตรวจของคนรับประกันว่าจะพบทุกความเสี่ยง
อ่านประกอบ: NIST AI 600-1 — Generative AI Profile ↗
7. สำรองให้กู้ได้ และซ้อมรับมือก่อนเกิดเหตุ
มีสำเนาข้อมูลแยกจากระบบหลัก ป้องกันไม่ให้บัญชีที่ถูกยึดลบสำเนาทั้งหมดได้ และทดสอบกู้คืนตามแผนที่กำหนด แบ่งหน้าที่ว่าใครประสานงาน ใครควบคุมเหตุ และใครประเมินผลกระทบ เมื่อพบเหตุ ให้หยุดการกระจายความเสียหายอย่างเหมาะสม เก็บหลักฐานและเวลาที่พบ เพิกถอนบัญชีหรือโทเคนที่เสี่ยง และประเมินหน้าที่แจ้งเหตุร่วมกับผู้รับผิดชอบด้านกฎหมาย อย่าลบหลักฐานหรือทดลองแก้บนระบบจริงโดยไม่มีแผน
อ่านประกอบ: NIST — Cybersecurity Framework 2.0 ↗
เริ่มวันนี้ด้วย 3 งานที่ตรวจได้
- ทำรายการบัญชีสำคัญ ตรวจ MFA และระบุผู้รับผิดชอบ
- ทบทวนฟอร์มสมัครและสิทธิ์ทีม ตัดข้อมูลที่ไม่จำเป็นออกตามวัตถุประสงค์
- กำหนดวันทดสอบกู้คืนข้อมูล และผู้ประสานงานเมื่อเกิดเหตุ
PDPA ว่าด้วยการใช้ข้อมูลส่วนบุคคลอย่างชอบด้วยกฎหมาย ส่วนความปลอดภัยไซเบอร์ดูแลการป้องกันและกู้คืนระบบ ทั้งสองเรื่องต้องทำร่วมกัน การมีช่องยินยอมหรือ HTTPS เพียงอย่างเดียวไม่ทำให้ครบทุกข้อ
ขอบเขต: บทความนี้เป็นแนวทางเพื่อการเรียนรู้ ไม่ใช่คำปรึกษากฎหมาย ไม่ใช่รายงานตรวจสอบช่องโหว่ และไม่ได้รับรองว่าเว็บไซต์ ระบบ AI หรือ LINE ใดผ่านทดสอบหรือปลอดภัยแล้ว การทดสอบจริงต้องทำในขอบเขตที่ได้รับอนุญาตและมีหลักฐานผลทดสอบ
แหล่งอ้างอิงและอ่านเพิ่มเติม
- CISA — Secure Our World: 4 Easy Ways to Stay Safe Online ↗
- กระทรวงดิจิทัลฯ — พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (มาตรา 22–24 และ 37) ↗
- OWASP — File Upload Cheat Sheet ↗
- NIST AI 600-1 — Generative AI Profile ↗
- NIST — Cybersecurity Framework 2.0 ↗
- OWASP — Secrets Management Cheat Sheet ↗
จัดทำวันที่ 25 ตุลาคม 2569 · ประยุกต์แนวทางกับบริบท SME โดย O1 ผู้ช่วย AI ไม่ใช่การรับรองจากหน่วยงานที่อ้างอิง